Kaip apsisaugoti nuo kibernetinių sukčių Lietuvoje: dažniausios schemos ir įrankiai (Smart-ID, slaptažodžiai, 2FA)
Kibernetinis sukčiavimas Lietuvoje 2025–2026 m. išlieka viena didžiausių grėsmių gyventojų finansams ir duomenims. Nors oficialiai registruotų atvejų skaičius kai kuriais periodais šiek tiek mažėjo, žala išlieka didelė – per 2026 m. pirmąjį pusmetį sukčiai bandė išvilioti beveik 24 mln. eurų, o antrąjį ketvirtį vien registruotų atvejų buvo daugiau nei 3700.
Didžiausią dalį sudaro fišingas (suklastotos SMS ir el. laiškai), o ypač pavojingi išlieka telefoniniai skambučiai su socialine inžinerija ir vis dažniau – dirbtinio intelekto generuojamu balsu.
Šiame straipsnyje išsamiai apžvelgsime dažniausias schemas Lietuvoje, kaip saugiai naudoti Smart-ID (įskaitant naująją Smart-ID+ versiją), kurti ir valdyti slaptažodžius bei įjungti dviejų faktorių autentifikavimą (2FA). Taip pat pateiksime praktinius žingsnius, kurie padės sumažinti riziką iki minimumo.
Dažniausios kibernetinio sukčiavimo schemos Lietuvoje 2025–2026 m.
Pagal Pinigų plovimo prevencijos kompetencijų centro ir NKSC duomenis, socialinė inžinerija išlieka dominuojančiu metodu. Daugiau nei pusė incidentų susiję su žmonių manipuliavimu, o ne su techniniu sistemų įsilaužimu.
Fišingas (phishing) ir smišingas (SMS)
Tai vis dar dažniausia forma – 2026 m. antrąjį ketvirtį sudarė apie 41 % visų registruotų atvejų. Sukčiai siunčia SMS ar el. laiškus, apsimetę banku, „Google“, „VMI“, „Sodra“ ar mobiliojo ryšio operatoriumi. Nuoroda veda į beveik identišką svetainę, kur prašoma įvesti prisijungimo duomenis, Smart-ID PIN ar kortelės duomenis.
Dažnai naudojami skubos elementai: „Jūsų sąskaita bus užblokuota per 2 valandas“, „Įtartinas mokėjimas – patvirtinkite dabar“.
Telefoniniai sukčiai (vishing)
Rusakalbiai skambučiai, kuriuose apsimetama banko saugumo skyriumi, policija ar „Google“ specialistu. 2025 m. apgaulingų skambučių skaičius išaugo 36 %.
Naujausia grėsmė – AI balsas. Sukčiai gali generuoti artimojo balsą realiu laiku arba iš anksto. Auka išgirsta „sūnaus“ ar „dukters“ balsą, kuris prašo skubiai pervesti pinigus dėl avarijos, sulaikymo ar skolos.
Investiciniai sukčiavimai („pig butchering“ ir kriptovaliutos)
Socialiniuose tinkluose ar per skelbimus siūlomos „garantijos“ investicijos. Sukčiai kantriai kuria pasitikėjimą savaitėmis, o vėliau prašo pervesti lėšas į netikrą platformą. 2026 m. vasarą buvo užfiksuoti atvejai, kai vilniečiai ir kitų miestų gyventojai prarado po 9–22 tūkst. eurų.
Kitos schemos
- Verslo el. pašto kompromitavimas (BEC) – ypač pavojinga įmonėms.
- SIM swap bandymai.
- Netikros darbo skelbimų platformos, kur verbuojami „kurjeriai“ ar sąskaitų mulai.
Smart-ID: kaip jį naudoti saugiai ir kas pasikeitė su Smart-ID+
Smart-ID yra viena populiariausių tapatybės patvirtinimo priemonių Lietuvoje (daugiau nei 1,5–1,8 mln. vartotojų). Ji saugi, nes PIN kodai niekur nesaugomi – nei telefone, nei serveriuose. Tačiau saugumas priklauso nuo vartotojo elgesio.
Pagrindinės taisyklės:
- Niekada neįveskite PIN1 ar PIN2, jei patys neinicijavote operacijos. Jei programėlė netikėtai prašo PIN – atšaukite.
- Tikrinkite kontrolinį kodą (jei dar naudojate senąją versiją) ir operacijos detales (sumą, gavėją).
- Nenaudokite paprastų PIN (1234, gimimo datos ir pan.).
- Apsaugokite telefoną ekrano užraktu (biometrija + PIN).
- Atnaujinkite programėlę.
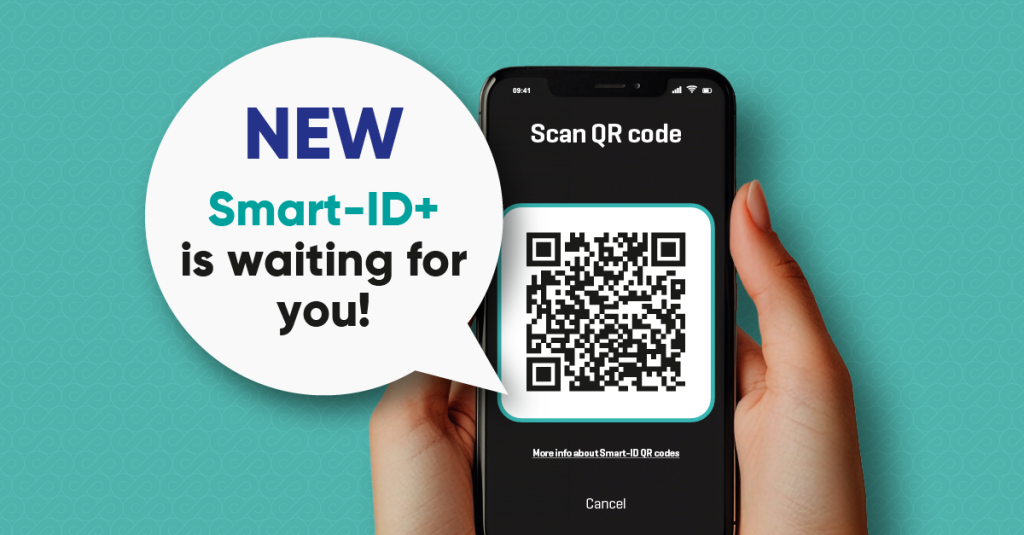
Smart-ID+ – svarbus žingsnis prieš fišingą
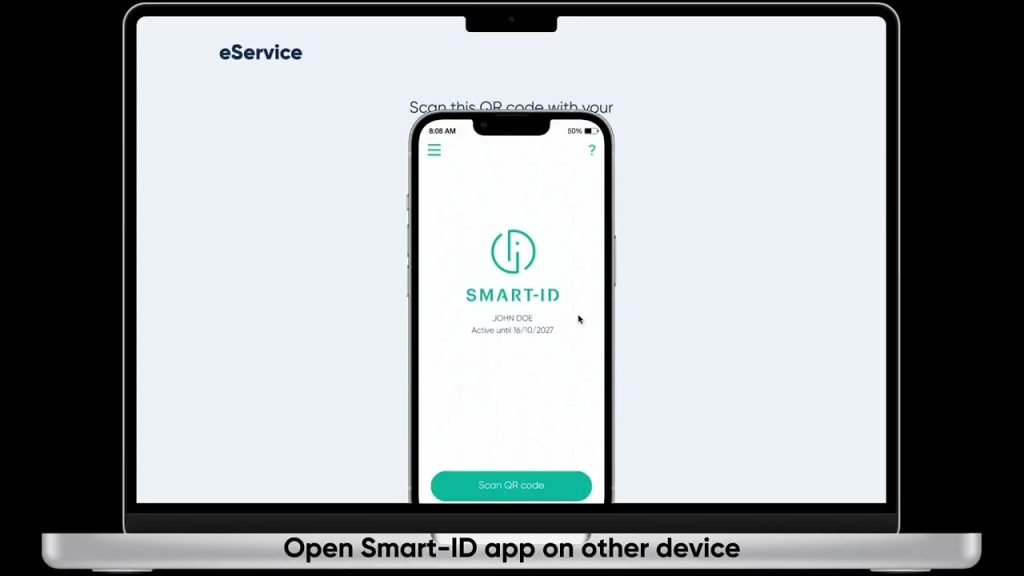
Nuo 2025 m. pabaigos–2026 m. bankai (Bigbank, LHV, Swedbank, SEB ir kt.) diegia Smart-ID+. Pagrindinis skirtumas: nebereikia įvesti asmens kodo svetainėje ir lyginti kontrolinių kodų. Prisijungimas susiejamas tiesiogiai su programėle per dinaminį QR kodą arba programėlių tarpusavio ryšį.
Tai gerokai apsunkina klasikines schemas, kai sukčiai priverčia auką patvirtinti jiems inicijuotą sesiją telefonu.
Slaptažodžiai – pirmoji ir vis dar silpniausia gynybos linija
Net ir turint Smart-ID, daugelis paslaugų (el. paštas, socialiniai tinklai, debesų saugyklos) vis dar remiasi slaptažodžiais. Dažniausios klaidos: tas pats slaptažodis keliose vietose, silpni deriniai, slaptažodžių užrašymas.
Geriausia praktika:
- Unikalus, ilgas (mažiausiai 12–16 simbolių) slaptažodis kiekvienai paskyrai.
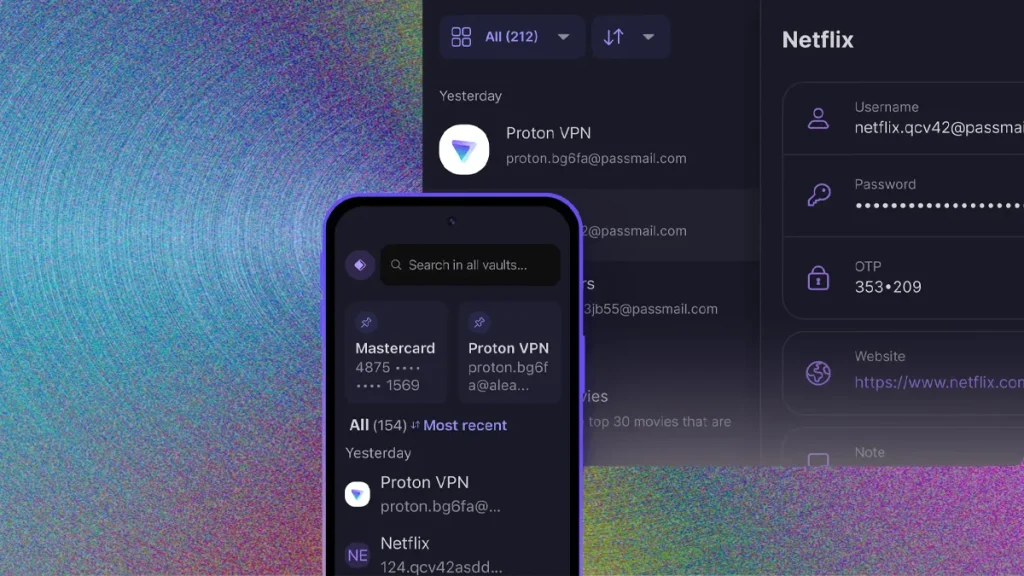
- Naudokite slaptažodžių tvarkykles (Bitwarden, 1Password, Proton Pass, KeePassXC). Jos generuoja ir saugo slaptažodžius, o jūs prisimenate tik vieną pagrindinį.
- Įjunkite pranešimus apie įtartinus prisijungimus.
Daugiau apie slaptažodžių tvarkykles ir jų palyginimą galite skaityti mūsų straipsnyje Geriausios slaptažodžių tvarkyklės 2026 m..
Dviejų faktorių autentifikavimas (2FA) ir daugiaveiksnė autentifikacija
2FA – vienas efektyviausių būdų apsaugoti paskyras. Net jei sukčiai pavogė slaptažodį, be antrojo faktoriaus jie neprisijungs.
Rekomenduojama eiliškumu:
- Autentifikavimo programėlės (Google Authenticator, Microsoft Authenticator, Authy) arba aparatūriniai raktai (YubiKey).
- Smart-ID / Mobile-ID (kur įmanoma).
- SMS (tik kaip paskutinė išeitis – SMS galima perimti).
Įjunkite 2FA visur: el. pašte, socialiniuose tinkluose, bankuose, debesų paslaugose, kripto biržose.
Papildomi praktiniai apsaugos būdai
- Nustatykite žemesnius dienos / mėnesio limitus internetiniams mokėjimams banke.
- Įjunkite pranešimus apie kiekvieną mokėjimą ir prisijungimą.
- Niekada neskambinkite atgal į numerį, kurį pamatėte SMS ar el. laiške – ieškokite oficialaus numerio banko svetainėje.
- Jei skambina „artimasis“ ir prašo pinigų – paklauskite kažko, ką žino tik jūs, arba perskambinkite žinomu numeriu.
- Venkite viešų Wi-Fi tinklų bankinėms operacijoms (arba naudokite VPN).
- Reguliariai tikrinkite, ar jūsų el. paštas ar slaptažodžiai nėra nutekėję (pvz., per haveibeenpwned.com).
- Mokykite šeimos narius, ypač vyresnio amžiaus – jie dažniau tampa taikiniais.
Daugiau apie AI generuojamus balsus ir kaip juos atpažinti skaitykite Dirbtinis intelektas kibernetinėse atakose: ką reikia žinoti.
Ką daryti, jei įtariate, kad tapote auka
- Nedelsdami blokuokite Smart-ID / Mobile-ID ir korteles per banko programėlę arba skambindami oficialiu numeriu.
- Praneškite bankui ir policijai (elektroniniu būdu arba 112).
- Pakeiskite visus susijusius slaptažodžius.
- Kreipkitės į CERT.LT / NKSC, jei reikia techninės pagalbos.
- Stebėkite kredito istoriją.
Kuo greičiau reaguosite, tuo didesnė tikimybė atgauti dalį lėšų ar sustabdyti tolesnius veiksmus.
Išvados
Kibernetiniai sukčiai Lietuvoje tobulėja greičiau nei daugelis gyventojų spėja prisitaikyti. Smart-ID (ypač su Smart-ID+), stiprūs unikalūs slaptažodžiai ir 2FA – tai trys pagrindiniai ramsčiai, kurie šiandien realiai veikia. Tačiau svarbiausia – kritinis mąstymas ir įprotis neskubėti.
Jei norite dar giliau panagrinėti konkrečią temą (pvz., įmonių apsauga, VPN pasirinkimas ar AI grėsmės), rašykite komentaruose arba sekite mūsų naujienas.